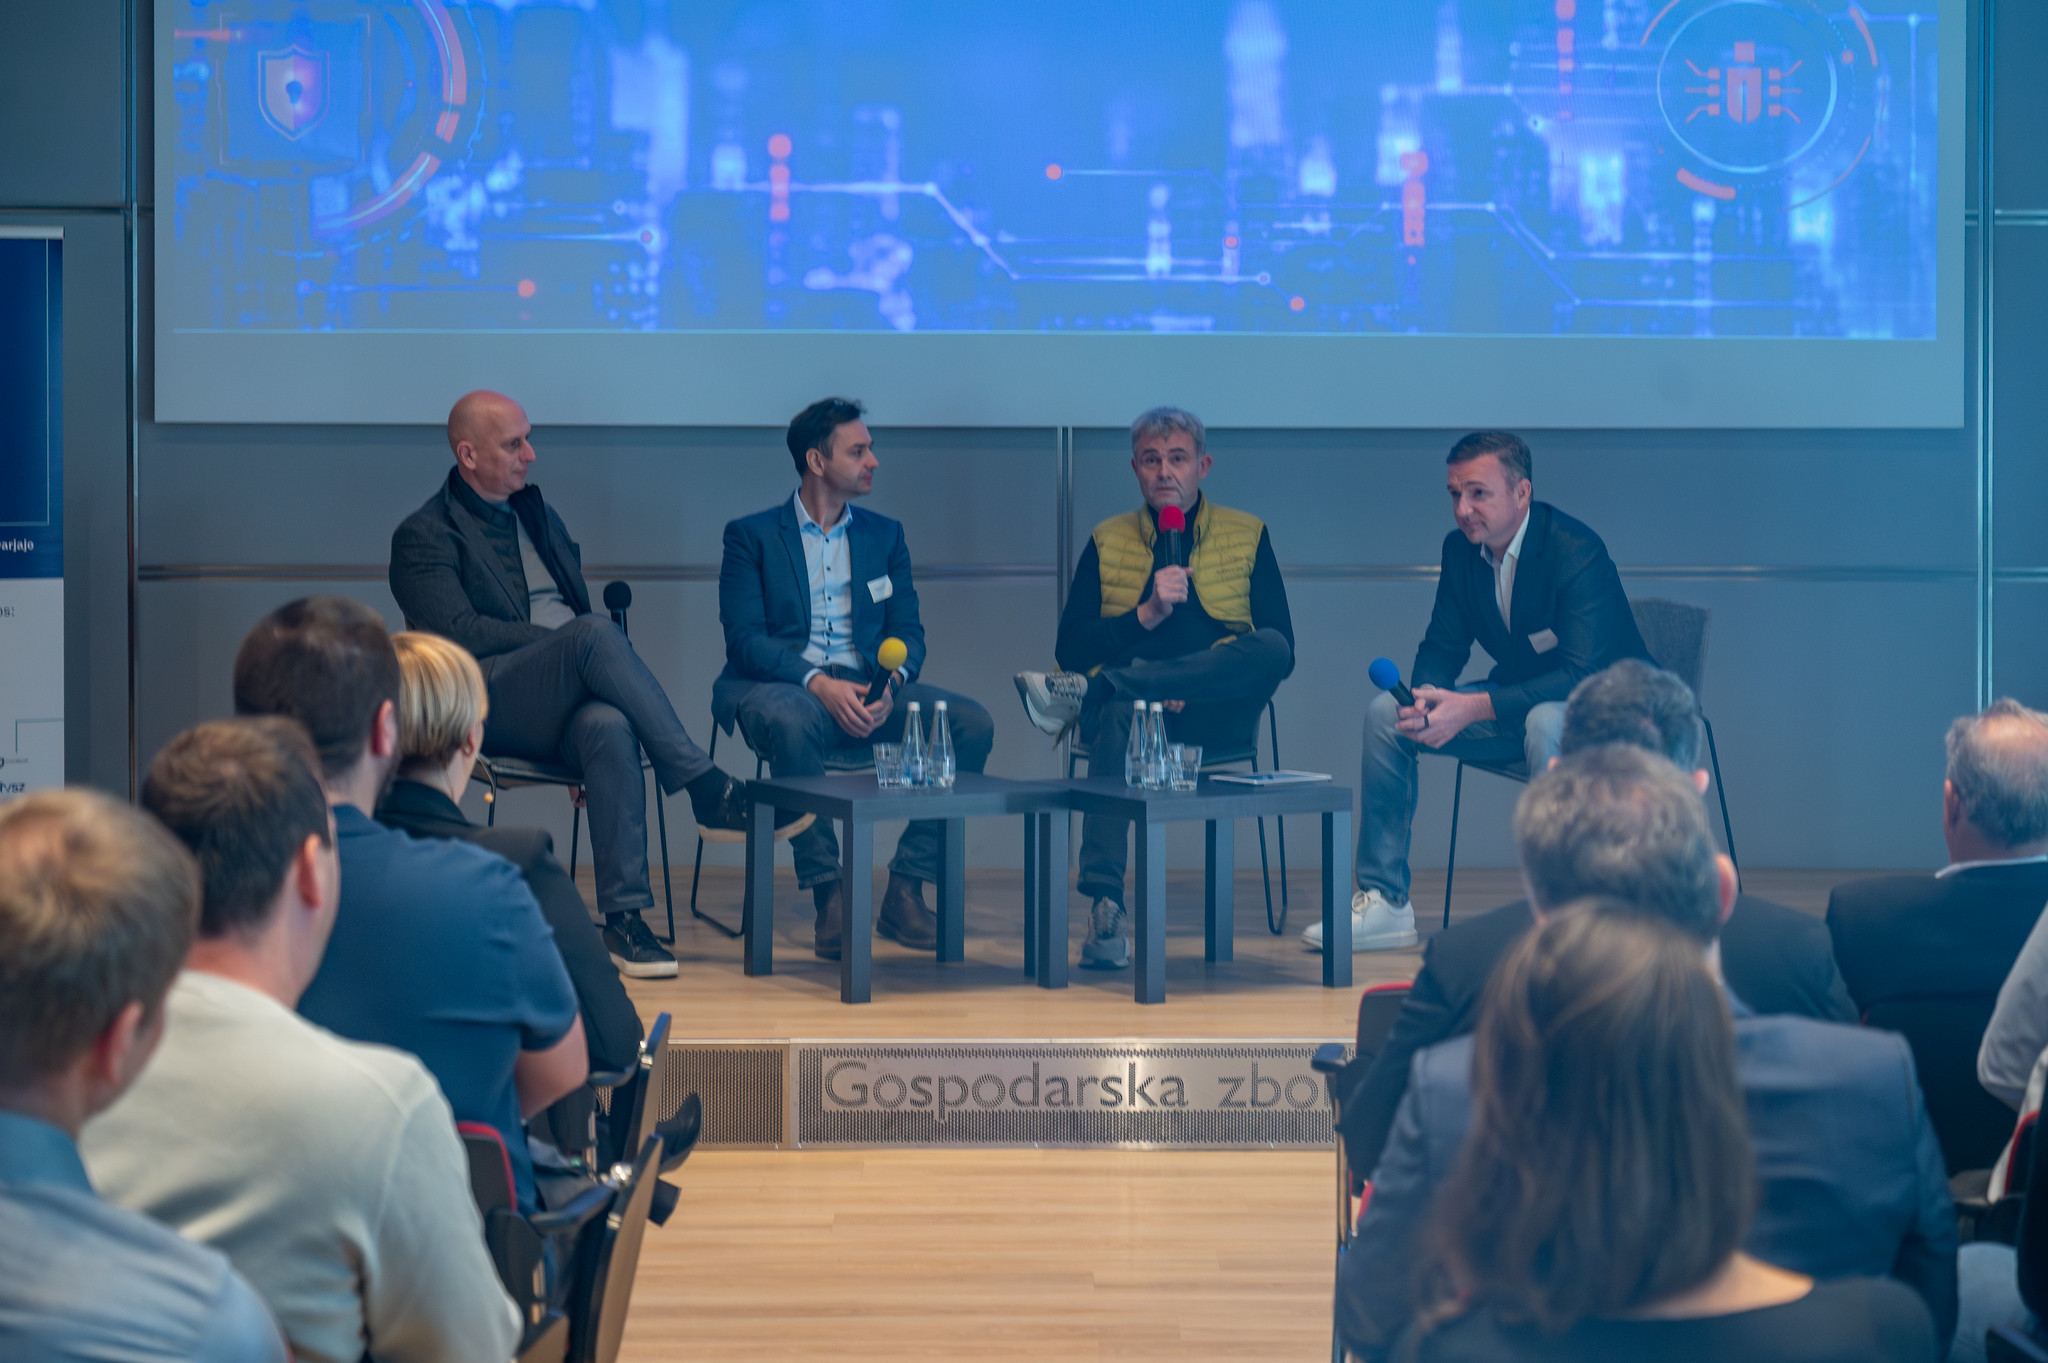
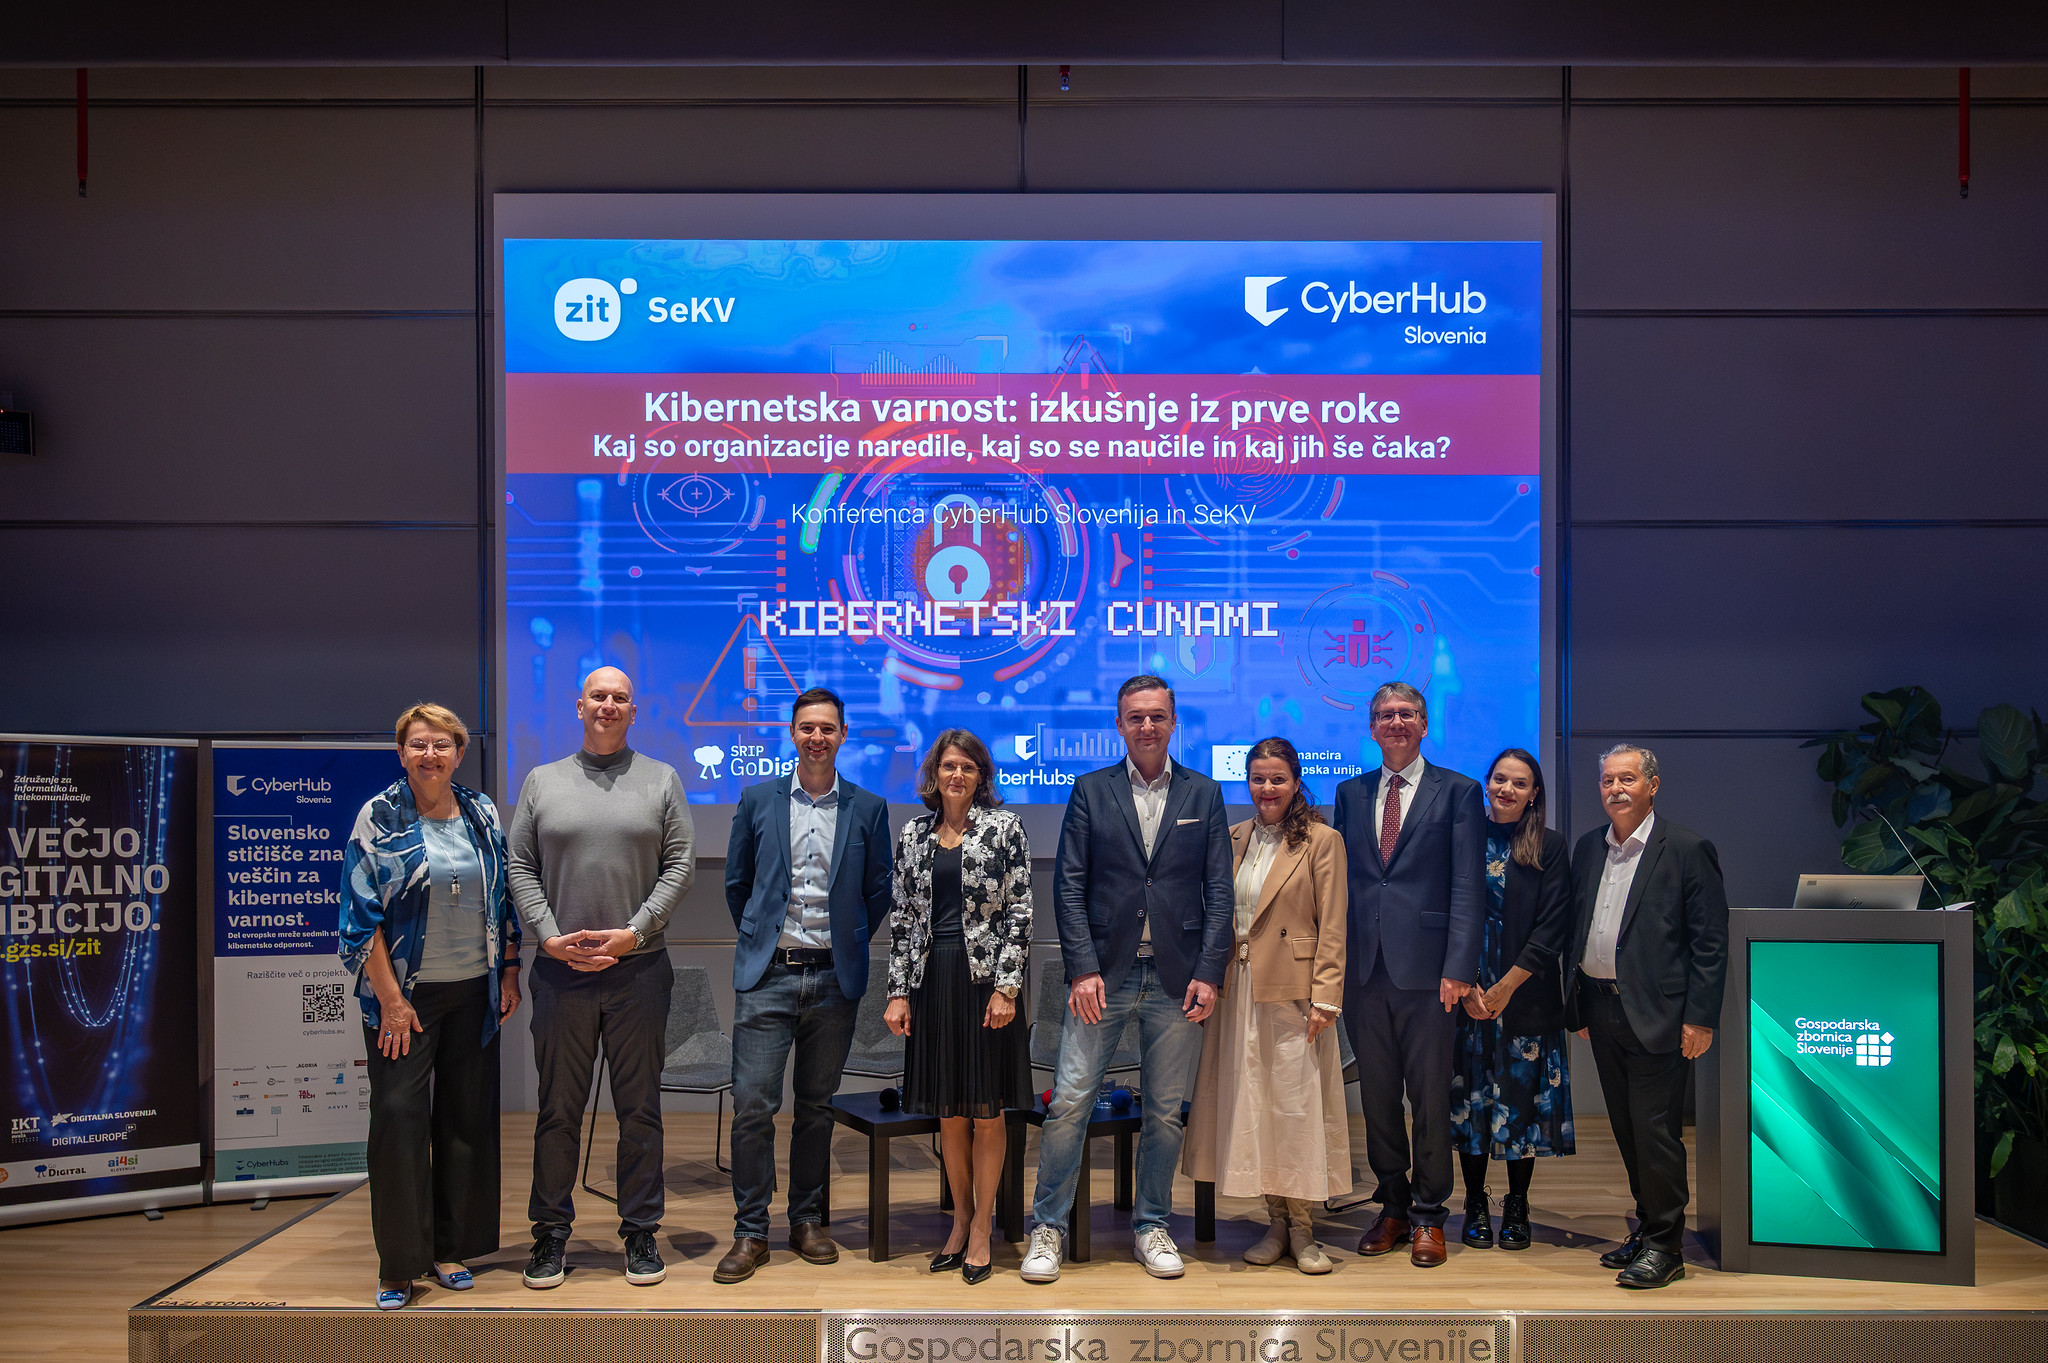
Na konferenci Kibernetski cunami 2026 – Kibernetska varnost skozi oči uporabnikov, ki je 22. oktobra potekala na Gospodarski zbornici Slovenije, so strokovnjaki in uporabniki predstavili izkušnje z napadi, uvajanjem umetne inteligence in odzivanjem na incidente.
»Slovensko gospodarstvo potrebuje hitrejšo digitalno preobrazbo in učinkovito uporabo umetne inteligence, ob tem pa moramo enako pozornost nameniti kibernetski varnosti podjetij. Zato je pomembno, da podjetja ob uvajanju novih rešitev načrtno razvijajo znanja zaposlenih ter varnost vključujejo v poslovne odločitve in razvoj novih storitev. V Sloveniji imamo strokovnjake in dobre prakse, s tesnejšim sodelovanjem med ponudniki IKT in podjetji iz drugih panog pa lahko to znanje bolje uporabimo za varen digitalni razvoj in večjo konkurenčnost gospodarstva,« je dejal mag. Nenad Šutanovac, direktor Združenja za informatiko in telekomunikacije pri Gospodarski zbornici Slovenije.
Umetna inteligenca in resnične izkušnje z napadi
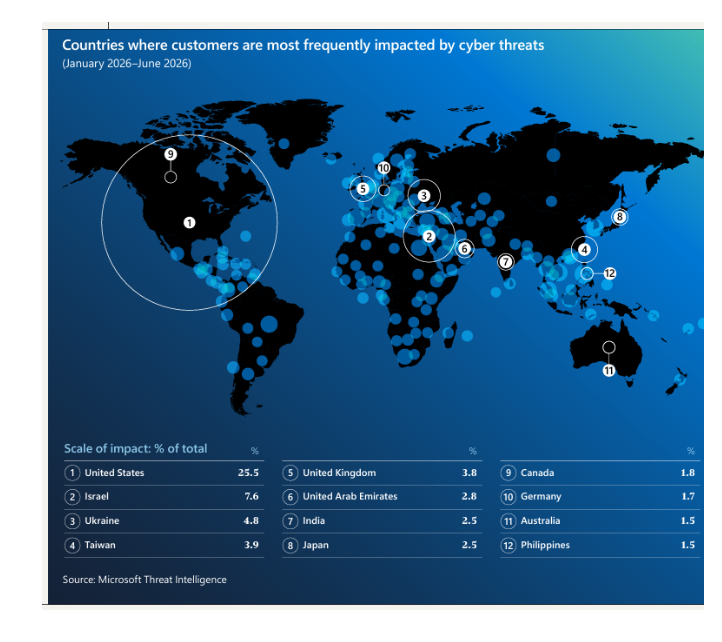
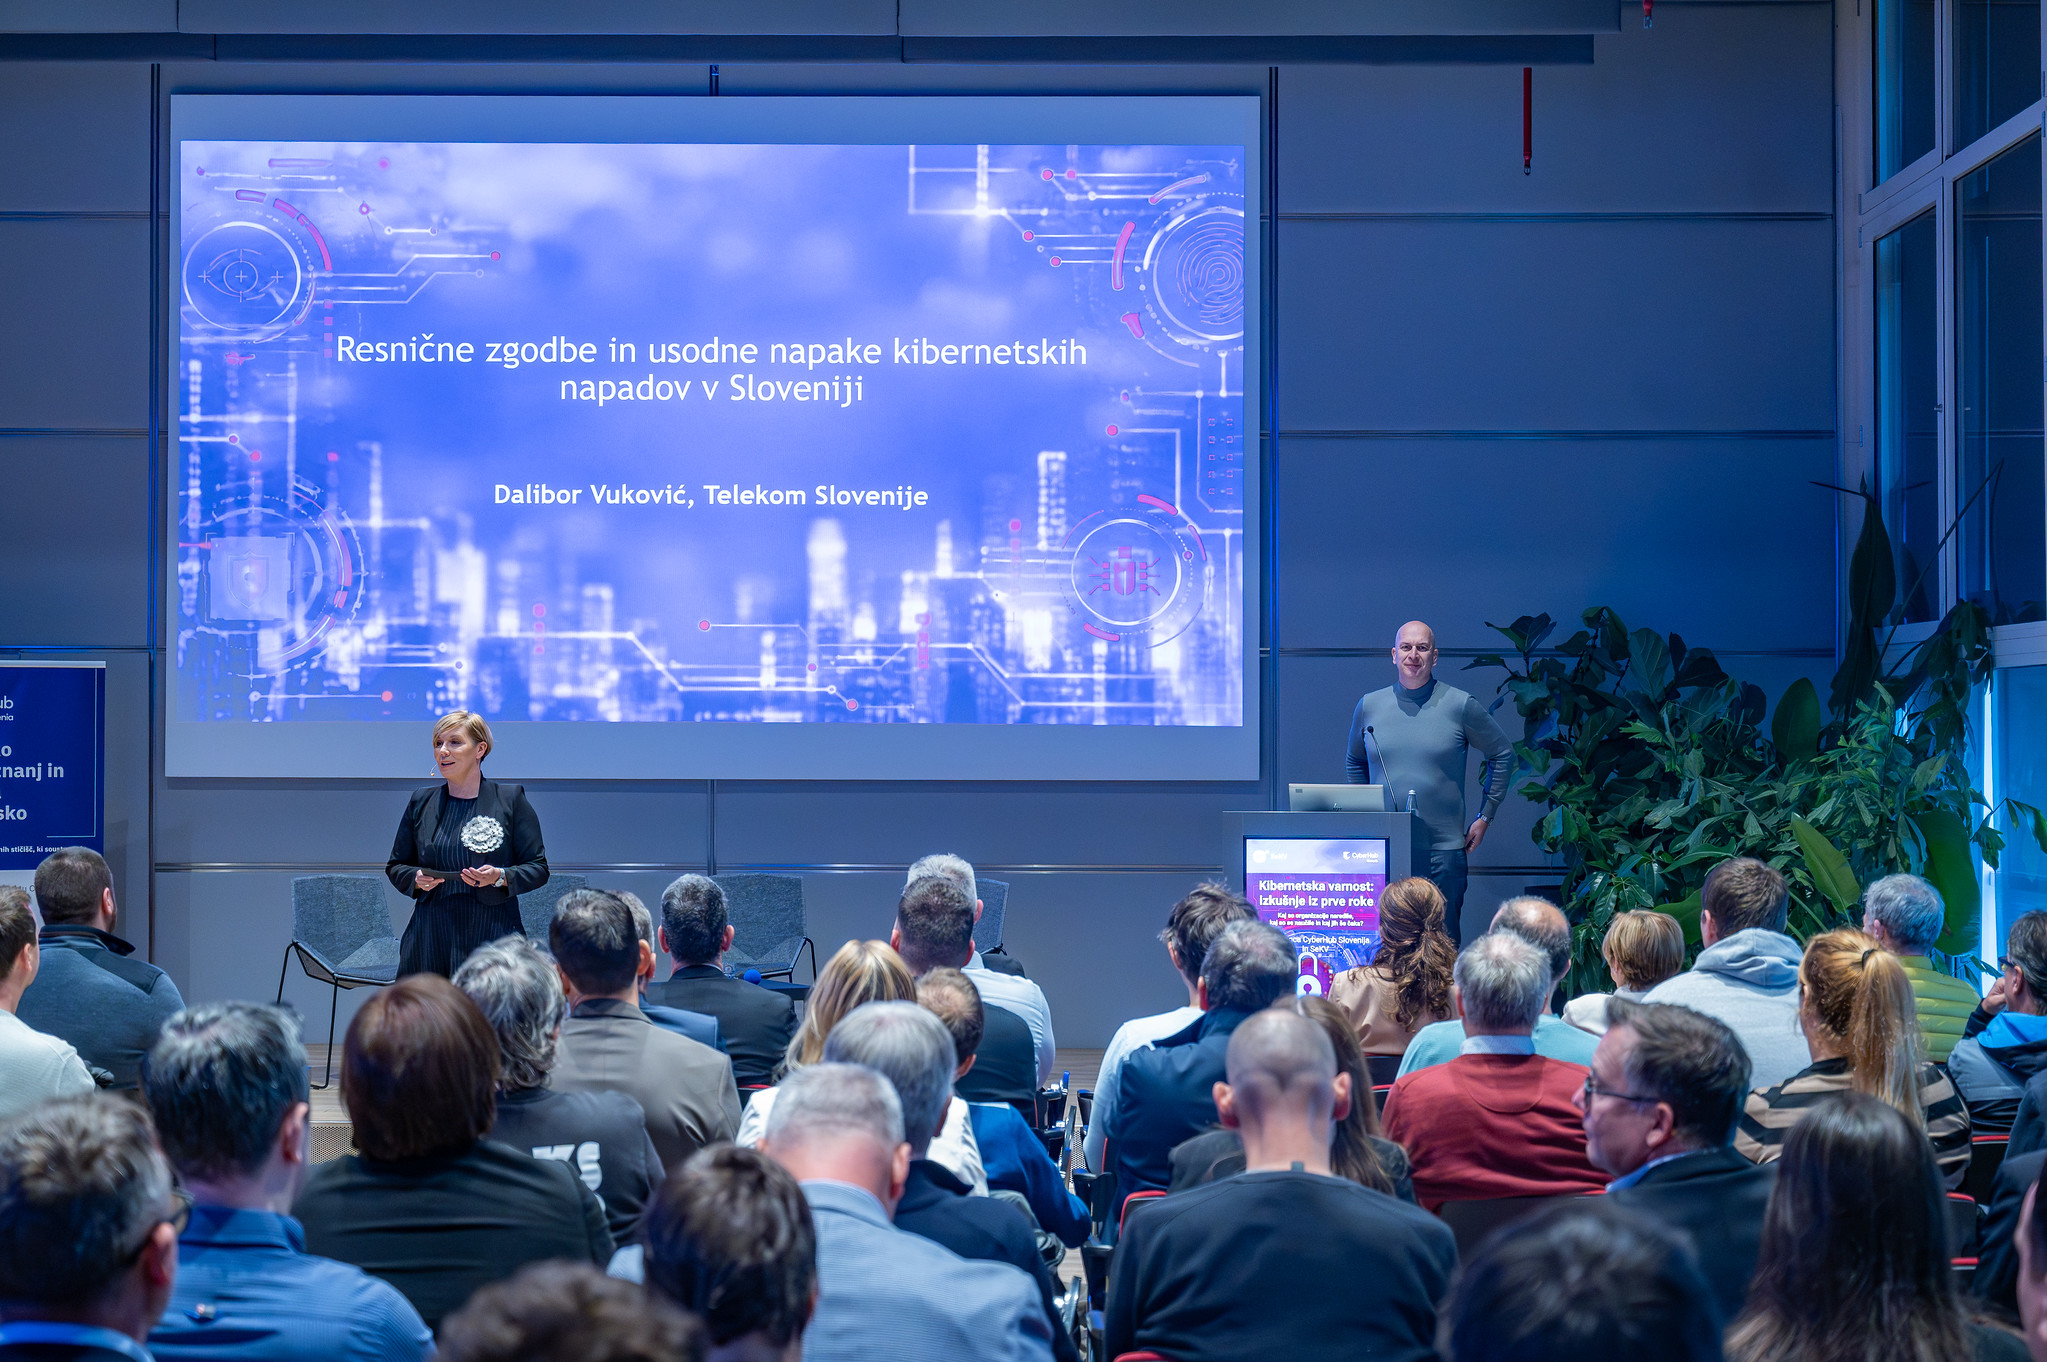
Marko Grobelnik z Instituta Jožef Stefan je predstavil, kako UI povečuje zmožnosti napadalcev. Dalibor Vukovič iz Telekoma Slovenije je skozi resnične primere opozoril na pomanjkljive varnostne ukrepe, zunanje dostope in nepreverjene varnostne kopije. Klemen Rizman iz podjetja CreaPlus je izpostavil nadzor nad podatki, dostopi in uporabo UI v poslovnih procesih.
»Ob kibernetskem napadu šteje predvsem, kako dobro smo nanj pripravljeni: ali varnostni ukrepi delujejo tudi v praksi, ali lahko obnovimo podatke iz varnostnih kopij in ali ekipa ve, kako ukrepati. Pri obravnavi napadov vidimo, da lahko prav te stvari odločajo o tem, kako hitro podjetje znova vzpostavi poslovanje. Resnične zgodbe iz Slovenije so zato dragocen opomnik, da je treba pripravljenost preveriti, še preden jo preizkusijo napadalci,« je poudaril Dalibor Vukovič, vodja kibernetskih varnostnih rešitev pri Telekomu Slovenije.
Odzivanje in poročanje ob incidentu
Melita Šinkovec z Urada Republike Slovenije za informacijsko varnost je poudarila pomen preizkušenih načrtov odzivanja. Huawei je predstavil sodelovanje proizvajalcev in uporabnikov pri obravnavi ranljivosti ter poročanju.
»Da bi obvezno poročanje o ranljivostih prispevalo k dejanski operativni kibernetski odpornosti, morajo proizvajalci in zavezanci po direktivi NIS 2 vzpostaviti usklajene načine sodelovanja, ki delujejo tudi v praksi. Organizacije spodbujamo, da že vnaprej povežejo svoje odzivne kanale CERT, vzpostavijo protokole za varno izmenjavo podatkov ter vadijo skupne postopke odzivanja, še preden pride do dejanskega kibernetskega incidenta. Takšna skupna priprava zagotavlja, da je naš odziv, ko začnejo teči zakonsko določeni roki za poročanje, usmerjen tako v zagotavljanje neprekinjenega delovanja omrežij in sistemov kot v izpolnjevanje zakonskih obveznosti,« je pojasnil Vencel Cserháti, odgovoren za kibernetsko varnost in zasebnost pri Huaweiu za Madžarsko in Adriatic regijo.
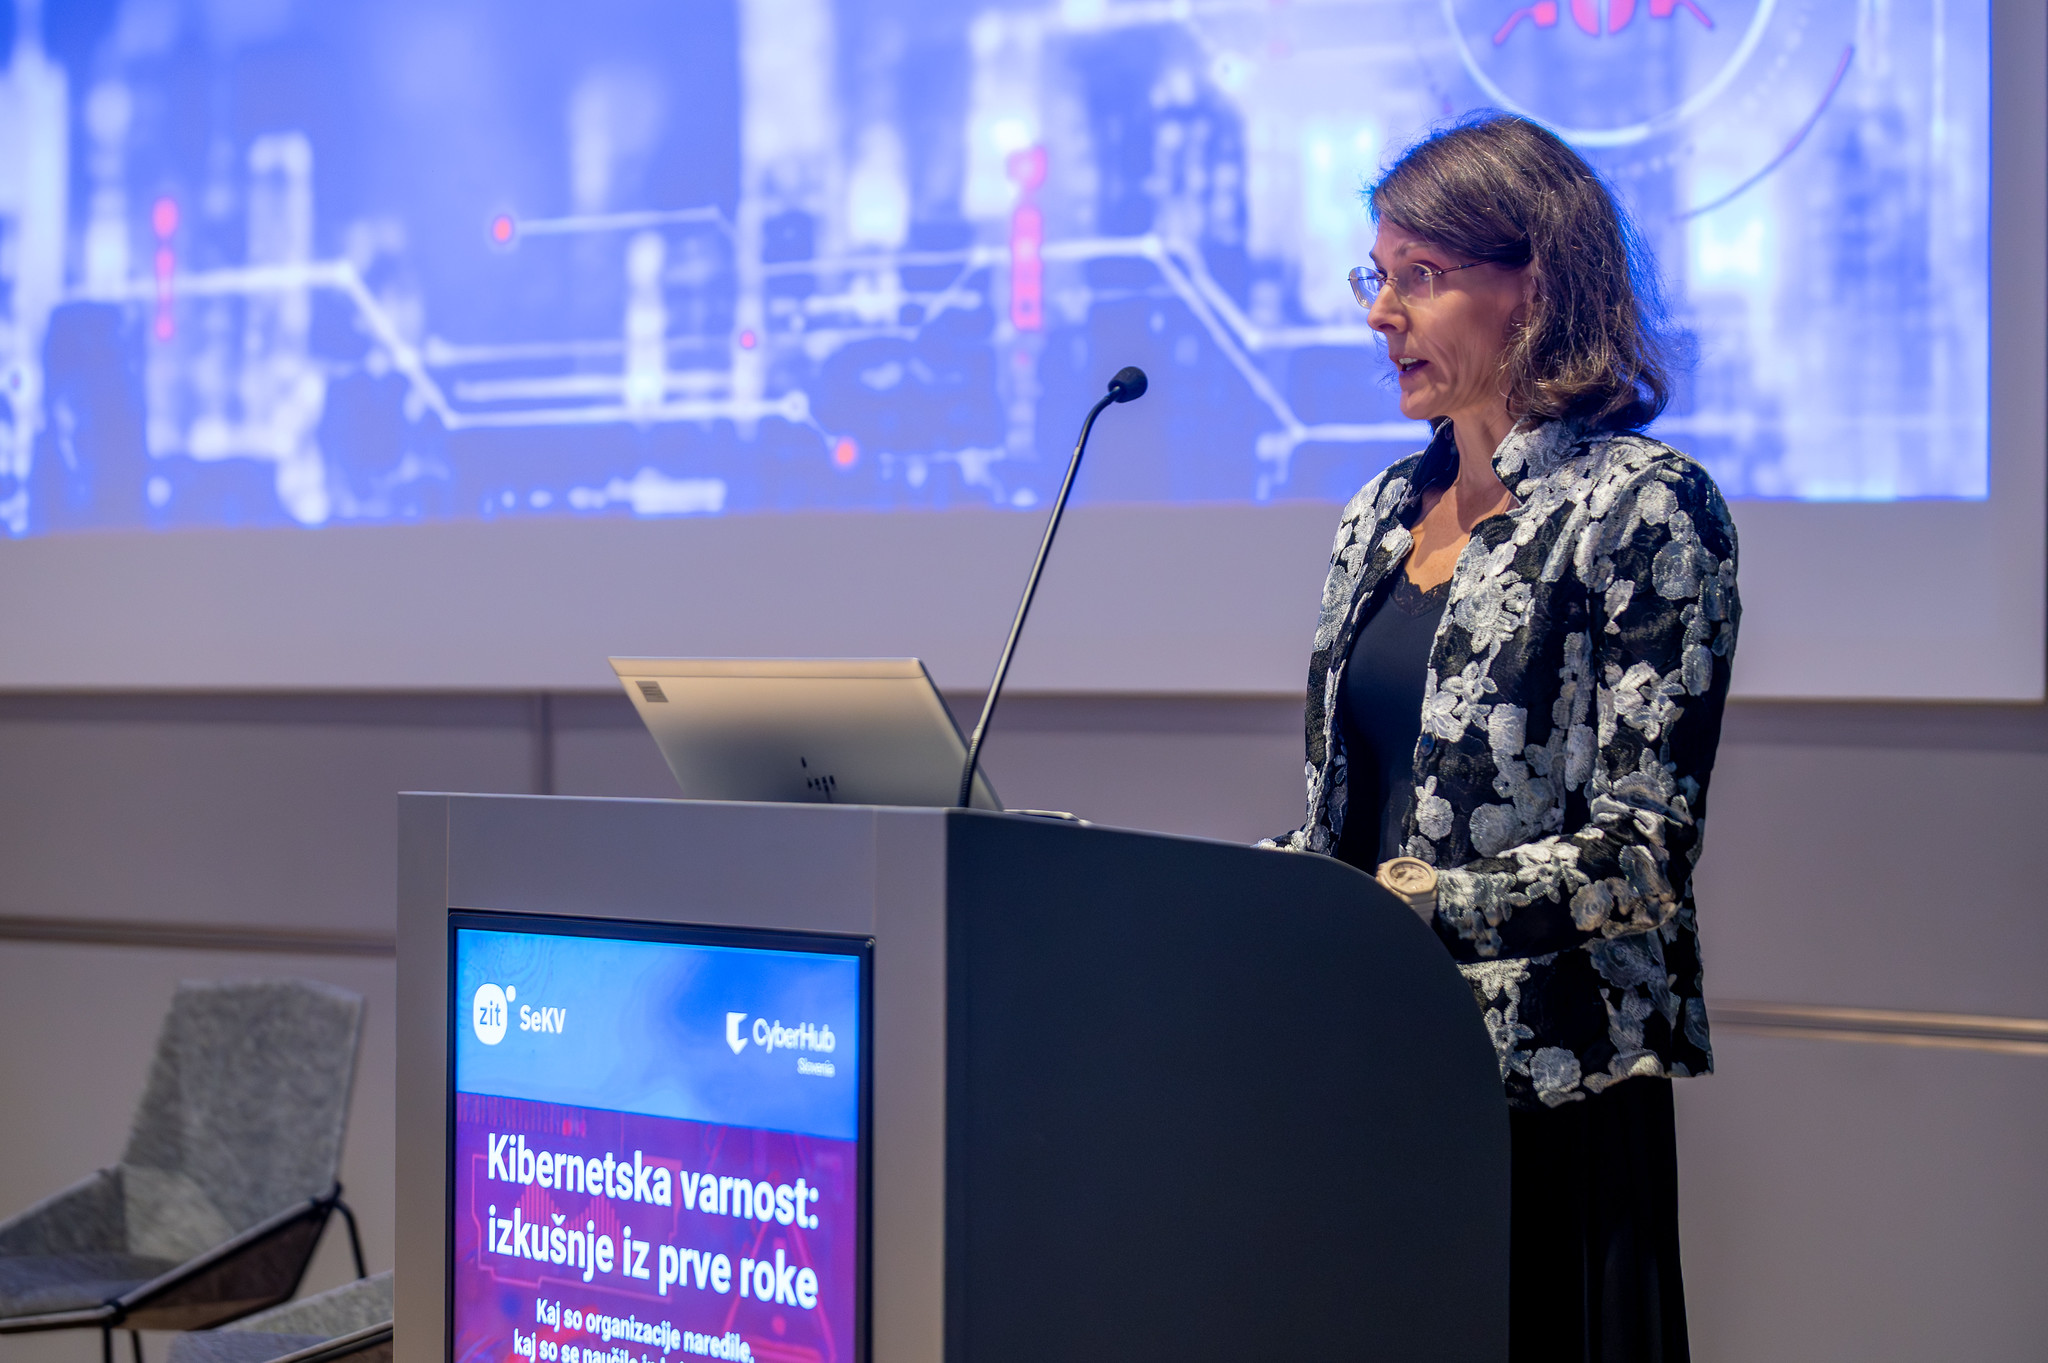
Inovis je predstavil, kako avtomatizacija olajša zbiranje informacij in poročanje med obravnavo incidenta.
»Največja korist ni nujno v tem, da dokument nastane hitreje. Korist je tudi v doslednosti, sledljivosti in manjši odvisnosti od ročnega prepisovanja podatkov. Avtomatizacija pa sama po sebi ne zagotavlja pravilne pravne presoje ali pravilnosti dokazov. Zato mora biti proces preverljiv, z jasnimi odgovornostmi in potrditvijo ključnih odločitev s strani odgovorne osebe. Cilj avtomatizacije ni, da človeka odstranimo iz procesa. Cilj je, da ob incidentu pravočasno zberemo prave podatke, sprejmemo utemeljene odločitve in lahko pokažemo, kaj smo naredili ter zakaj,« je izpostavil Matjaž Pušnik, strokovnjak za kibernetsko varnost in upravljanje tveganj pri podjetju Inovis.
Znanje zaposlenih in strokovni kadri
Na panelu pod vodstvom Uroša Žusta iz Forvis Mazars so Dalibor Vukovič, Klemen Rizman in Davor Žic iz IT Team razpravljali o uporabi UI pri obrambi in delu podjetij. Davor Žic je možnosti zlorabe ponazoril s posnetkom umetno ustvarjenega lastnega glasu, pripravljenim med konferenco.
Lucija Tomšič Zupan iz Vzajemne in Boštjan Špehonja iz GO-LIX sta predstavila stalno usposabljanje zaposlenih in spremembe njihovega ravnanja. Alenka Glas je predstavila Katalog poklicev v informacijski varnosti, ki podjetjem pomaga opredeliti potrebne vloge in znanja. Urša Mlekuš je skozi aktivnosti CyberHub Slovenija izpostavila sodelovanje podjetij pri razvoju kadrov in približevanju kibernetskih poklicev mladim.
»Pomembne so tri stvari: odgovornost vodstva, priprava na incident in ljudje, ki vedo, kaj morajo storiti. Podjetje ni varno zato, ker ima varnostne tehnologije, ampak zato, ker zna tveganja obvladovati in poslovati tudi takrat, ko gre nekaj narobe. Naš poziv gospodarstvu je preprost: ne sprašujte se samo, koliko vas stane varnost, ampak koliko vas bo stala nepripravljenost,« je dejal Mihael Nagelj, predsednik Sekcije za kibernetsko varnost pri Združenju za informatiko in telekomunikacije GZS.