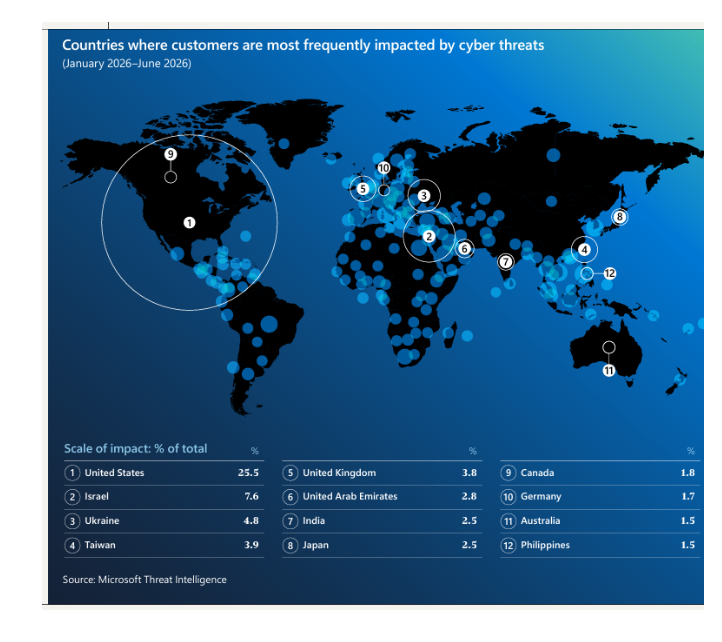
Oktober je mesec kibernetske varnosti, zato se pripravite na več raziskav in na splošno varnostnih vsebin. Microsoft denimo izpostavlja pet prednostnih nalog, ki lahko podjetjem in vladam pomagajo omejiti škodo ob napadih in zagotoviti neprekinjeno izvajanje ključnih storitev.
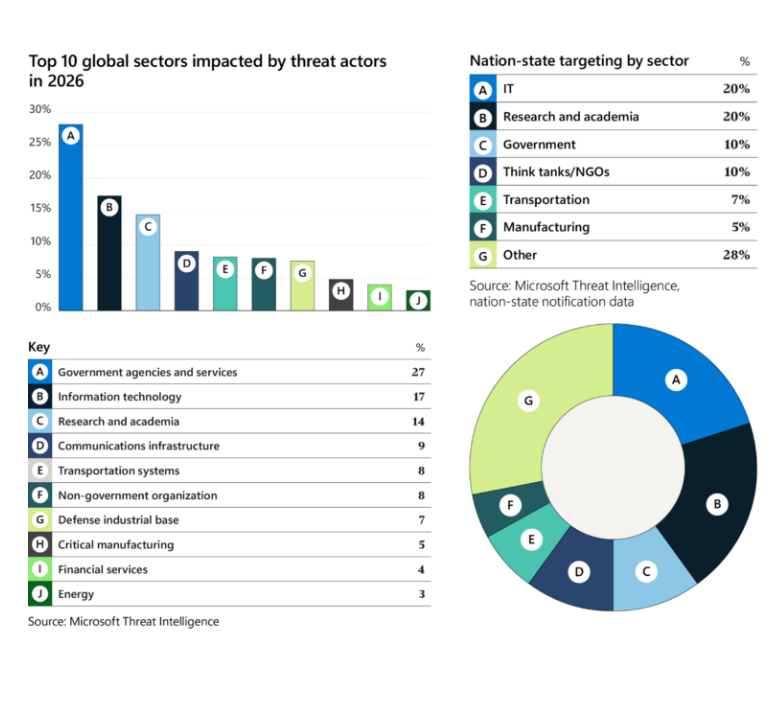
Državni organi in javne službe so bili namreč doslej v letu 2026 najpogostejša tarča kibernetskih napadov. Nanje se nanaša 27 % vseh zabeleženih dejavnosti, v primerjavi s 17 % v letu 2025. To kaže letošnje Microsoftovo poročilo o digitalni obrambi (Microsoft Digital Defense Report). Javni sektor je hkrati tudi najpogostejša tarča napadov, ki jih izvajajo ali podpirajo države.
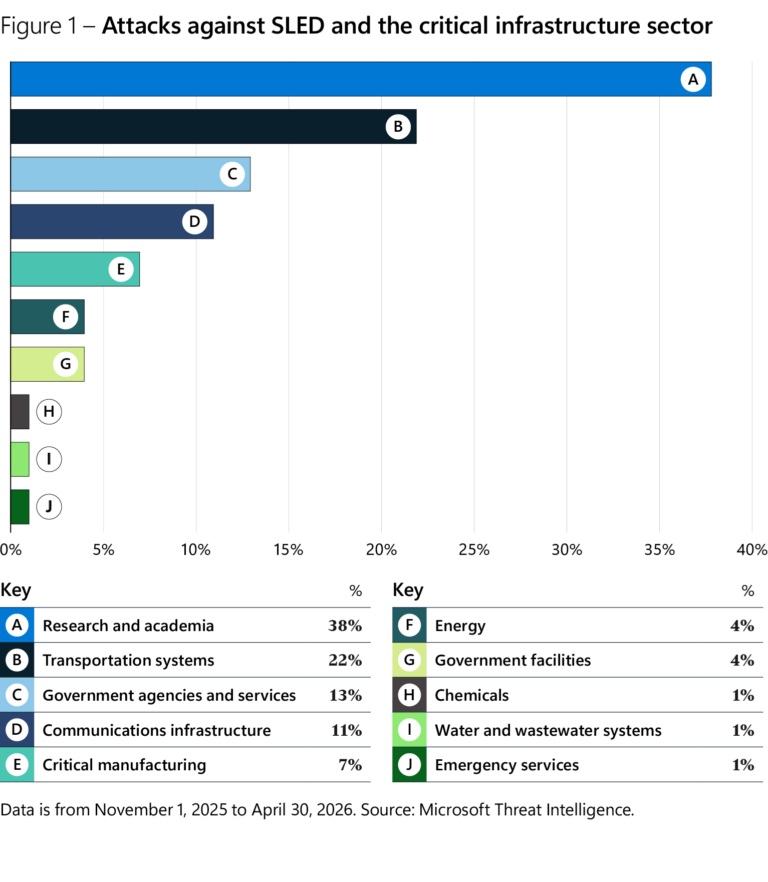
Javni sektor je za napadalce privlačna tarča, ker razpolaga z občutljivimi podatki, zagotavlja ključne storitve državljanom ter je povezan s številnimi institucijami, dobavitelji, tehnološkimi partnerji in upravljavci kritične infrastrukture.
Ključne ugotovitve
- Phishing (kraja podatkov z lažnimi sporočili) je vzrok za 23 % zabeleženih vdorov v letu 2026, kar je povečanje v primerjavi s 7 % v letu 2025 in potrjuje, da kompromitirane identitete ostajajo ključna vstopna točka za napadalce.
- V 52,2 % vdorov prek pravih uporabniških računov so napadalci ukradli tudi dodatne dostopne podatke. To kaže, kako hitro se lahko razširijo po prvotnem vdoru. Napad, ki se sprva zdi osamljen, lahko preraste v izsiljevalsko programsko opremo (ransomware), vohunjenje, krajo podatkov ali prekinitev javnih storitev.
- Umetna inteligenca skrajšuje čas za odziv: napadalci delujejo vse hitreje, od odkritja ranljivosti do njenega aktivnega izkoriščanja pa lahko mine precej manj kot 24 ur. Predvideva se, da bo število javno objavljenih programskih ranljivosti (ki se običajno spremljajo kot zapisi CVE) v letu 2026 doseglo rekordnih 72.000.
- Napadalci ostajajo skriti dlje: čas od trenutka, ko napadalec pridobi dostop, do njegovega odkritja ali zaustavitve se je letos v več sektorjih podaljšal. Organizacije se odzovejo hitreje, ko napad odkrijejo, vendar ga težko pravočasno zaznajo, saj napadalci posnemajo običajne dejavnosti uporabnikov.
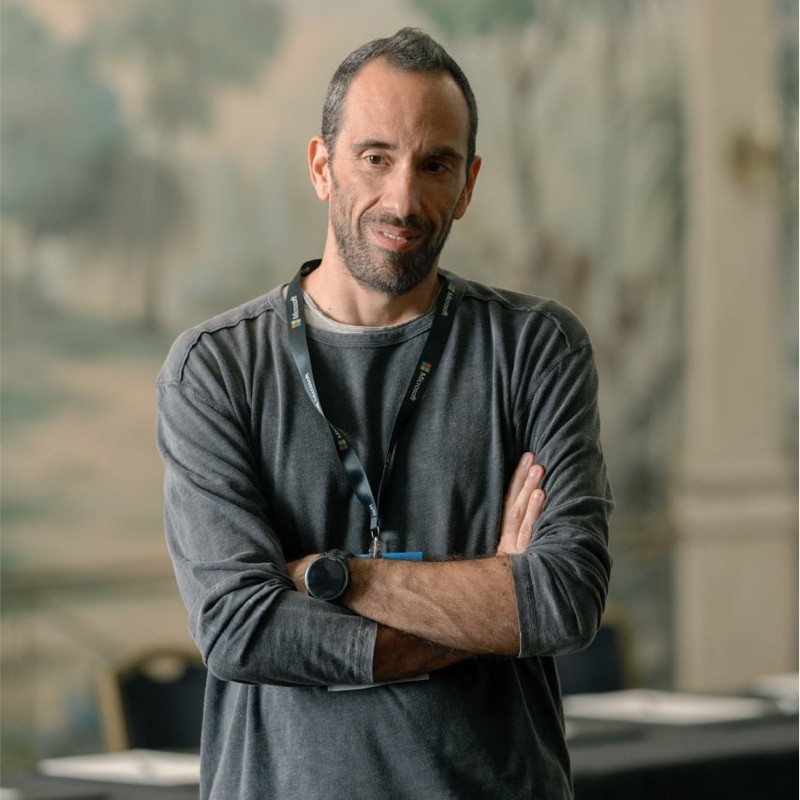
»Umetna inteligenca spreminja dinamiko kibernetske varnosti. Napadi potekajo s hitrostjo strojev, zato mora biti enako hitra tudi zaščita,« je dejal Yannis Stathopoulos, regionalni tehnološki direktor za južno Evropo pri Microsoftu. »V Sloveniji in regiji naša vloga ni le pomagati organizacijam, da se odzovejo na naslednji napad, temveč tudi pomagati podjetjem in javnim institucijam, da varnost vgradijo v same temelje digitalne preobrazbe. Najbolje pripravljeni ne bodo tisti z največ podatki, največjimi ekipami ali najnaprednejšimi orodji, temveč tisti, ki resnično razumejo svoje ekosisteme.«
Pet prednostnih nalog za krepitev odpornosti javnega sektorja
Microsoft poudarja, da je sodelovanje javnega in zasebnega sektorja pomembnejše kot kdaj koli prej, tako za zaščito kritične državne infrastrukture kot za oblikovanje predpisov za nove tehnologije. Ker umetna inteligenca skrajšuje čas za ukrepanje, bi se moral javni sektor osredotočiti na pet korakov:
- Pripraviti se na hitrejše grožnje. Vnaprej se dogovoriti o vlogah, odgovornostih in kanalih sodelovanja, da bo mogoče v krizi hitro sprejemati odločitve, usklajevati ukrepe in komunicirati z javnostjo.
- Vgraditi varnost v ekosistem umetne inteligence. Varnost umetne inteligence je treba obravnavati kot del nacionalne odpornosti in zaščite kritične infrastrukture, ne pa kot ozko tehnično vprašanje. To vključuje varnost, vgrajeno v zasnovo, testiranje, zaščito dobavne verige, odgovornost in mednarodno sodelovanje.
- Načrtovati možnost širjenja incidentov. Kriminalne skupine in akterji, povezani z državami, vse pogosteje uporabljajo iste vstopne točke, zato morajo načrti odzivanja vključevati dobavitelje in partnerje ter temeljiti na čezmejnem sodelovanju.
- Omogočiti pravočasno dvosmerno izmenjavo informacij med javnim in zasebnim sektorjem. Državni organi bi morali svojim partnerjem posredovati koristne obveščevalne podatke in opozorila, ob pravni zaščiti za dobronamerno deljenje informacij in vlaganju v skupno odkrivanje groženj.
- Pripraviti ključne storitve za delovanje med motnjami. Ugotoviti je treba, katere storitve so najbolj kritične in od česa so odvisne, ter s partnerji iz javnega in zasebnega sektorja redno izvajati vaje različnih scenarijev.
O Microsoftovem poročilu o digitalni obrambi
Microsoftovo poročilo o digitalni obrambi (Microsoft Digital Defense Report) raziskuje okolje kibernetskih groženj in načine, kako to preoblikuje tveganja za organizacije in vlade. Letošnja izdaja zajema trende groženj, zabeležene od julija 2025 do junija 2026. [Povezava do celotnega poročila]